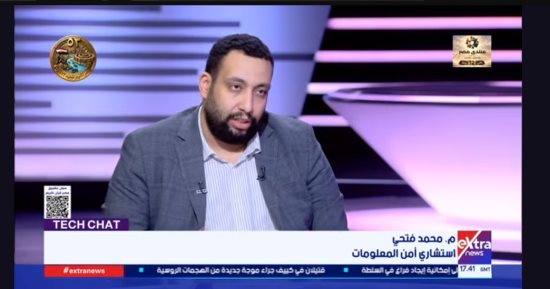
حذر المهندس محمد فتحي، استشاري أمن المعلومات، من التطور المتسارع في أساليب الاحتيال الإلكتروني التي تستهدف مستخدمي الهواتف الذكية، مؤكدًا أن المحتالين يستغلون التقنيات الحديثة في تنفيذ عمليات يصعب اكتشافها من جانب المستخدم العادي.
أكواد QR فخ لسرقة البيانات
وأوضح محمد فتحي خلال لقاء تلفزيوني عبر قناة «إكسترا نيوز» أن أكواد الاستجابة السريعة «QR Code» المنتشرة في المطاعم والأماكن العامة قد تتحول إلى وسيلة للاختراق، من خلال استبدال الأكواد الأصلية بأخرى مزيفة، مشيرا إلى أن مسح الكود قد يقود الضحية إلى صفحات دفع وهمية تهدف إلى سرقة بيانات البطاقات البنكية، أو يتسبب في تحميل برمجيات خبيثة تمنح المخترق إمكانية الوصول إلى الهاتف.
نسخ واتساب المعدلة تهدد الحسابات
وحذر استشاري أمن المعلومات من استخدام النسخ غير الرسمية والمعدلة من تطبيق «واتساب»، موضحًا أنها قد تعرض المحادثات والبيانات الشخصية للسرقة، لافتا إلى خطورة إرسال المحتال كود QR للضحية بهدف ربط حساب واتساب بجهاز آخر دون علمه، بما قد يسمح بالسيطرة على الحساب.
وكشف محمد فتحي عن استخدام المحتالين تقنيات استنساخ الصوت وتزييف أرقام الهاتف لإظهار المكالمة وكأنها صادرة من البنك الحقيقي، موضحا أن المحتال قد يطلب من الضحية تحديث بياناته أو مشاركة شاشة الهاتف، بما يتيح له الوصول إلى البيانات الحساسة أثناء إدخالها.
وشدد الخبير على ضرورة التحقق من الروابط والأكواد قبل فتحها، والاستعانة بأدوات موثوقة لفحصها، إلى جانب عدم منح المواقع غير الموثوقة صلاحيات الكاميرا أو الميكروفون. كما نصح بتجاهل أي مكالمات تطلب تحديث البيانات البنكية، وعدم تحميل التطبيقات من خارج المتاجر الرسمية.
التعليقات